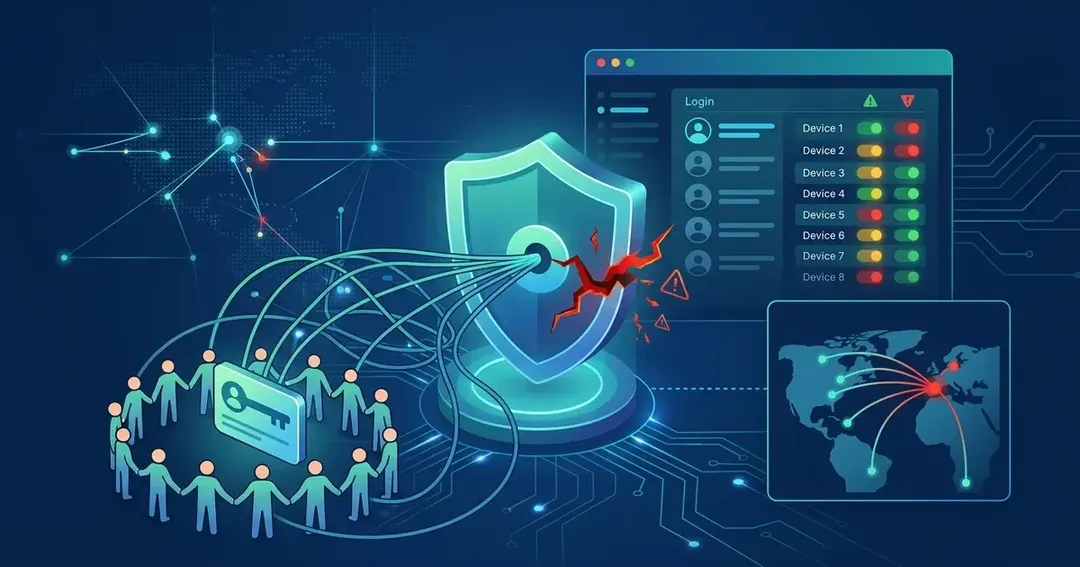
某跨境团队的 IT 负责人最近遇到一件麻烦事:一名三个月前已经离职的员工,用当初发的 VPN 账号密码,依然能连上公司的办公网络。原因很简单:账号是团队共用的一套「通用登录」,从来没人想过要在人员变动时单独处理权限。这类情况在中小团队里并不少见:图省事,一个 VPN 账号发给全组人用,直到出问题才发现共享账号埋了不少安全隐患。
隐患一:并发连接限制,不是”人越多越划算”
企业级 VPN 账号通常都有并发设备数限制,比如同一账号最多允许 3 台设备同时在线。如果一个账号被全组人共用,很容易出现”账号已达连接上限”的提示,后登录的设备会把最早在线的设备挤下线。表面上看是”一个账号大家一起用,省了订阅费”,实际上团队成员频繁互相顶替下线,反而拖慢了协作效率——这笔账并不划算。
隐患二:异常登录风控可能”误伤”整个团队
正规的 VPN 服务都有风控机制,用来识别异常登录行为:同一账号在短时间内从相距很远的地点同时登录(比如国内和海外几乎同一时间各有一次登录请求),会被系统判定为异常,触发二次验证、强制下线甚至临时限制账号使用。共用账号的问题在于,这种异常很可能只是团队里两个人凑巧同时在用,却因为账号本身触发风控,导致全组人当下都连不上——使用独立账号则不会有这种连带影响。
隐患三:离职员工的权限,没有人会主动收回
用独立账号时,员工离职后 IT 只需停用对应的那一个账号,收回权限是标准动作。但共用账号没有这个「自然触发点」,除非专门有人记得在人员变动后修改密码并通知所有在职同事重新登录,否则密码会一直有效。现实中这一步经常被遗漏,离职员工的访问权限就这样被「遗忘」在系统里,成为潜在的安全缺口。
共享账号 vs 独立账号:一张表看清区别
| 对比维度 | 全员共用一个账号 | 一人一个独立账号 |
|---|---|---|
| 并发连接 | 容易触达上限,互相顶替 | 按人分配,互不挤占 |
| 异常登录排查 | 无法定位具体是谁登录 | 精确到个人,便于排查 |
| 离职权限收回 | 需要全员改密码才能收回 | 直接停用该员工账号即可 |
| 操作记录追溯 | 无法区分是谁的操作 | 每个账号行为可单独追溯 |
实操建议:企业该怎么管理 VPN 账号
- 按员工配置独立账号,而不是团队共用一套登录信息
- 根据实际需要设置合理的并发设备数,而不是完全不设上限
- 把”离职当天停用账号”列入离职交接标准流程,而不是事后补救
- 定期检查异地登录、异常时段登录的记录,及时发现潜在风险
通宝VPN 的账号管理方式
通宝VPN 支持同一账号多设备同步登录,也支持企业为每位员工单独开通账号,配合并发连接管理和登录记录查询,团队可以按”一人一号”的方式管理,离职时只需停用对应账号,不需要牵一发而动全身地给全员改密码。
VPN 账号共享看似省事,实际上把并发冲突、风控误伤、离职权限收回这几个问题都埋了下去。对企业来说,把账号管理规范起来,比事后排查安全事件要省心得多。